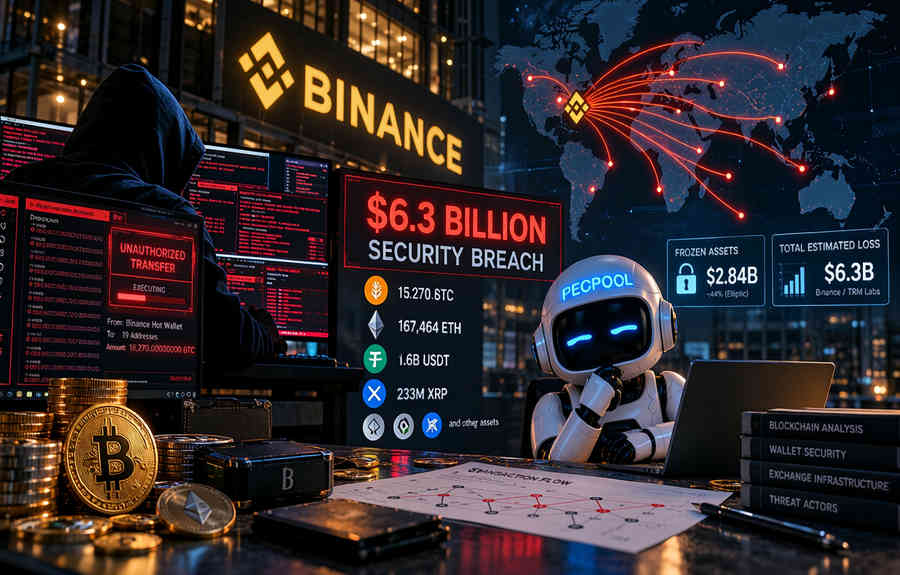
بایننس پس از خروج حدود ۶.۳ میلیارد دلار دارایی دیجیتال از کیفپولهای عملیاتی خود، با یکی از بزرگترین حملات سایبری تاریخ رمزارزها روبهرو شده است. بررسی تراکنشها نشان میدهد مهاجمان با استفاده از مجوزهای معتبر و دسترسی به زیرساخت پردازش برداشتها، داراییهای چندین شبکه بلاکچینی را منتقل کردهاند. در این حمله حدود ۱۸٬۲۷۰ بیتکوین به سرقت رفته و بخش قابل توجهی از استیبلکوینهای خارجشده نیز مسدود شده است.
ساعت ۲۰:۰۵ روز ۲۹ اکتبر به وقت UTC، پنج کیفپول متعلق به بایننس در شبکه XRP Ledger شروع به انتقال مبالغ غیرعادی کردند. طی چهار دقیقه، حدود ۲۳۳ میلیون XRP به یک آدرس منتقل شد. کمتر از نیم ساعت بعد، تراکنشهای مشابه در شبکههای بیتکوین، اتریوم، ترون و سولانا نیز ثبت شدند.
حجم انتقالها بهسرعت مشخص کرد که حادثه به یک کیفپول یا یک بلاکچین محدود نیست.
بایننس صبح ۳۰ اکتبر وقوع حادثه امنیتی را تأیید کرد و میزان داراییهای تحت تأثیر را حدود ۶.۳ میلیارد دلار اعلام کرد. شرکت تحلیل بلاکچین TRM Labs رقم ۶.۳۶ میلیارد دلار و Elliptic حدود ۶.۴۳ میلیارد دلار را برآورد کردهاند. اختلاف ارقام به زمان ارزشگذاری و محدوده تراکنشهای شناساییشده مربوط است.
بخش عمده داراییها در حدود ۲۰ دقیقه نخست خارج شدند، هرچند فعالیت مهاجمان در برخی شبکهها تا چند ساعت بعد ادامه داشت. بررسیها نشان میدهد مقدمات این عملیات دستکم از ۲۸ اکتبر آغاز شده بود.
آمادهسازی حمله و دسترسی به کیفپولهای عملیاتی
طبق بررسی TRM Labs، آدرس عملیاتی مهاجم در ۲۸ اکتبر سه انتقال کوچک از Tornado Cash دریافت کرده بود. روز بعد، کدی برای جابهجایی داراییها روی شبکه اتریوم مستقر و چند بار آزمایش شد.
حدود چهار ساعت پس از آخرین آزمایش، همان کد علیه یکی از کیفپولهای اصلی بایننس مورد استفاده قرار گرفت.
بایننس در نخستین اطلاعیه خود اعلام کرد بررسیهای اولیه به نفوذ احتمالی از طریق لپتاپ یکی از مهندسان DevOps اشاره دارد. به گفته صرافی، مهاجم ممکن است از این مسیر به یک کانتینر خدماتی دسترسی پیدا کرده و درخواستهای برداشت غیرمجاز را به سیستم داخلی ارسال کرده باشد.
بایننس تاکنون مدرکی از افشای کلیدهای خصوصی کیفپولها پیدا نکرده است. بااینحال، تراکنشهای ثبتشده در چند شبکه دارای امضاهای معتبر هستند؛ موضوعی که احتمال سوءاستفاده از زیرساخت داخلی امضای تراکنشها را تقویت میکند.
مدیران بایننس بعداً اعلام کردند بررسیهای بیشتر، نقاط نفوذ دیگری را نیز آشکار کرده است. هنوز مشخص نیست مهاجمان دقیقاً از چه مسیری به تمام مجوزهای موردنیاز دست یافتهاند.
نقش EIP-7702 در تخلیه کیفپول اتریوم
پیچیدهترین بخش شناختهشده حمله در شبکه اتریوم اتفاق افتاده است.
مهاجمان برای کنترل کیفپولی که با نام Binance 14 شناخته میشود، از قابلیت EIP-7702 استفاده کردند؛ قابلیتی که در ارتقای Pectra به اتریوم اضافه شد و به یک حساب معمولی اجازه میدهد اجرای برخی عملیات خود را به کد قرارداد هوشمند واگذار کند.
حدود ساعت ۲۰:۲۰، مهاجم تراکنشی حاوی ۵۰ مجوز از پیش امضاشده را منتشر کرد. همه مجوزها به یک قرارداد تحت کنترل مهاجم اشاره داشتند، اما هرکدام برای یک مقدار متفاوت از شمارنده تراکنشهای کیفپول یا همان nonce تنظیم شده بودند.
مقادیر nonce از ۱۸٬۹۱۴٬۷۷۵ تا ۱۸٬۹۱۴٬۸۲۴ را پوشش میدادند.
از آنجا که Binance 14 یک کیفپول فعال بود و مرتباً تراکنش انجام میداد، پیشبینی دقیق nonce آن در لحظه اجرای حمله دشوار بود. مهاجم با آمادهکردن ۵۰ مجوز، این عدم قطعیت را پوشش داد.
در نهایت، مجوز مربوط به nonce شماره ۱۸٬۹۱۴٬۸۰۹ معتبر بود و اجرا شد؛ ۴۹ مجوز دیگر اعمال نشدند.
پس از فعالشدن تفویض اختیار، قرارداد مهاجم توانست دستورات انتقال دارایی را از طرف کیفپول اجرا کند.
در ساعت ۲۰:۲۴:۲۳، تنها در یک تراکنش حدود ۱۶۷٬۴۶۴ ETH و ۶۳ نوع توکن از Binance 14 خارج شد. ارزش این انتقال نزدیک به ۲.۵۳ میلیارد دلار بود و بیش از ۱.۶ میلیارد USDT را شامل میشد.
دسترسی ایجادشده با پایان این تراکنش از بین نرفت. طبق بررسی Elliptic، مهاجم در ادامه توانست از اختیارات این کیفپول برای انتقال دارایی از حساب دیگری استفاده کند و چند بار نیز موجودیهای تازهواردشده به Binance 14 را خارج کند. آخرین انتقال شناساییشده از این مسیر در ساعت ۲۳:۵۶ انجام شد.
در سایر شبکهها، از جمله بیتکوین و ترون، تراکنشها به شکل انتقالهای معمول با امضای معتبر ثبت شدهاند. این تفاوت نشان میدهد EIP-7702 تنها بخشی از شیوه اجرای حمله بوده است.
انتقال ۱۸٬۲۷۰ بیتکوین به ۱۹ آدرس
در ساعت ۲۰:۲۰، یک کیفپول عملیاتی بایننس حدود ۱۸٬۲۷۰ BTC را در یک تراکنش به آدرس مهاجم منتقل کرد. ارزش بیتکوینهای خارجشده در زمان حادثه حدود ۱.۴۷ تا ۱.۴۸ میلیارد دلار برآورد شده است.
مهاجم بلافاصله داراییها را میان چند آدرس تقسیم کرد.
طبق ردیابی Elliptic، بیتکوینها در نهایت به ۱۹ آدرس منتقل شدهاند که بیشتر آنها موجودی نزدیک به هزار BTC دارند. این روش تقسیم و انتقال مرحلهای که به Peel Chain معروف است، ردیابی مسیرهای بعدی را پیچیدهتر میکند، اما تراکنشها همچنان در بلاکچین عمومی بیتکوین قابل مشاهده هستند.
تا زمان آخرین بررسی منتشرشده در ۳۰ اکتبر، انتقال این مجموعه بیتکوینها به یک صرافی یا سرویس شناختهشده شناسایی نشده بود.
نبود امکان مسدودسازی مستقیم BTC، یکی از تفاوتهای مهم این بخش از داراییها با استیبلکوینهای سرقتشده است.
رقابت مهاجمان با صادرکنندگان استیبلکوین
بخش بزرگی از داراییهای خارجشده شامل USDT و USDC بود. برخلاف بیتکوین، صادرکنندگان این توکنها در شرایط مشخص امکان مسدودکردن موجودی آدرسهای معین را دارند.
پس از شناسایی حمله، شرکتهایی از جمله Tether، Circle و Ripple برای جلوگیری از جابهجایی بیشتر داراییها اقدام کردند.
بر اساس آخرین بررسی Elliptic در ۳۰ اکتبر، حدود ۲.۸۴ میلیارد دلار از داراییهای مرتبط با حمله مسدود شده است؛ رقمی معادل حدود ۴۴ درصد از کل ارزش سرقت بر اساس محاسبات این شرکت. بایننس نیز مبلغ مسدودشده را بهصورت تقریبی ۳ میلیارد دلار اعلام کرده است.
مهاجمان پیش از اجرای بخشی از محدودیتها تلاش کرده بودند توکنهای قابل مسدودسازی را به داراییهای بومی شبکهها تبدیل کنند.
در اتریوم، حدود ۴۳۴ میلیون USDT از طریق صرافیهای غیرمتمرکز و تأمینکنندگان نقدینگی به ۱۶۰٬۴۵۱ ETH تبدیل شد. بررسی معاملات نشان میدهد مهاجم برای انجام سریع برخی تبدیلها، قیمتهایی نامناسبتر از نرخ عادی بازار را پذیرفته است.
در شبکه ترون نیز حدود ۲۳۴ میلیون USDT از طریق SunSwap به TRX تبدیل شد.
بخش دیگری از فعالیتها به Aave مربوط بود؛ جایی که یکی از کیفپولهای مهاجم حدود ۵۹.۹ میلیون USDT وثیقه گذاشت و در مقابل نزدیک به ۱۹٬۷۶۲ ETH وام گرفت.
این عملیات نشان میدهد مهاجم علاوه بر انتقال اولیه داراییها، برای تبدیل سریع توکنها و حفظ امکان استفاده از وجوه نیز برنامهریزی کرده بود.
بااینحال، مسدودشدن دارایی به معنی بازیابی نهایی آن نیست. آزادسازی یا بازگرداندن وجوه میتواند به همکاری صادرکنندگان، بررسیهای حقوقی و اقدامات فنی بیشتری نیاز داشته باشد.
تفکیک انتقالهای مهاجم از جابهجاییهای داخلی بایننس
در جریان بررسی تراکنشها، Elliptic حدود ۱۶۹ میلیون دلار انتقال دیگر را نیز شناسایی کرد که پس از توقف برداشتها از کیفپولهای بایننس خارج شده بودند.
این شرکت پس از بررسی آدرسهای مقصد، آنها را از محاسبه سرقت کنار گذاشت. داراییها به آدرسهای قدیمی منتقل شده بودند و ارتباط شناختهشدهای میان آنها و مهاجم وجود نداشت.
به نظر میرسد این جابهجاییها بخشی از اقدامات داخلی بایننس برای مدیریت داراییها بوده باشند.
این تفکیک در حوادث بزرگ اهمیت دارد؛ زیرا تمام خروجیهای یک صرافی در زمان بحران الزاماً تراکنش مهاجم نیستند.
تعهد بایننس به جبران خسارت
بایننس اعلام کرده که تمام زیانهای ناشی از حادثه را از منابع شرکت و صندوق SAFU جبران خواهد کرد.
ریچارد تنگ، مدیرعامل بایننس، در ۳۰ اکتبر گفت بیش از ۶.۳۴ میلیارد دلار برای پوشش داراییهای آسیبدیده اختصاص یافته و حدود ۵ میلیارد دلار از این منابع از قبل به شکل همان رمزارزهای موردنیاز نگهداری میشود. شرکت در حال تأمین بخش باقیمانده از بازارهای معاملاتی و معاملات خارج از بورس است.
بااینحال، وضعیت ذخایر صرافی همچنان نیازمند بررسی مستقل است.
CoinDesk با مراجعه به گزارش Proof of Reserves بایننس در اول اکتبر دریافت که برخی کیفپولهای آسیبدیده، از جمله Binance 14، در فهرست آدرسهای پشتیبان موجودی کاربران قرار داشتهاند.
این رسانه برآورد کرده که پیش از جایگزینی داراییهای خارجشده، نسبت پوشش ETH ممکن است به حدود ۹۴ درصد کاهش یافته باشد.
بایننس تأکید دارد که موجودی کاربران محفوظ است و تعهدات آنها بهطور کامل پوشش داده خواهد شد. انتشار گزارش جدید ذخایر مشخص میکند که جایگزینی داراییها تا چه اندازه تکمیل شده است.
طبق آخرین برنامه اعلامشده، بایننس امیدوار است برداشتها را تا یکشنبه اول نوامبر از سر بگیرد و گزارش کامل ذخایر را تا دوم نوامبر منتشر کند.
در اطلاعیه بهروزشده شرکت همچنین تصریح شده که واریزها فعال هستند و محدودیت موقت مربوط به برداشتهاست.
بررسی ارتباط مهاجمان با گروههای کره شمالی
TRM Labs با اطمینان بالا این عملیات را به گروه TraderTraitor، مرتبط با کره شمالی، نسبت داده است.
Elliptic نیز ارتباط برخی مسیرهای انتقال دارایی با آدرسهای مرتبط با حملات قبلی را شناسایی کرده و دخالت عوامل وابسته به کره شمالی را محتمل میداند.
بااینحال، میزان همپوشانی برخی آدرسها محدود است و استفاده از مسیرهای مشترک انتقال پول بهتنهایی هویت مهاجم را اثبات نمیکند.
تا زمان انتشار این گزارش، بایننس هویت عاملان را بهطور رسمی اعلام نکرده و تأیید قضایی نهایی نیز منتشر نشده است.
پیامدهای امنیتی برای صرافیها و استخرهای استخراج
دادههای فعلی نشانهای از آسیبپذیری الگوریتم SHA-256 یا سازوکار اجماع بیتکوین ارائه نمیدهند. رخداد در زیرساخت نگهداری دارایی و پردازش مجوزهای انتقال اتفاق افتاده است.
همین مسئله برای مجموعههایی که پرداختهای رمزارزی انجام میدهند، از جمله استخرهای استخراج، اهمیت دارد.
امنیت سرورهای استخراج و پردازش Shareها موضوعی جدا از حفاظت از کیفپولهایی است که برای پرداخت پاداش ماینرها استفاده میشوند.
حتی در صورت حفاظت مناسب از کلیدهای خصوصی، دسترسی غیرمجاز به سامانهای که اجازه صدور امضای معتبر دارد میتواند به انتقال داراییها منجر شود.
جداسازی محیطهای عملیاتی از سیستمهای مالی، محدودکردن اختیارات امضا، اعمال تأیید مستقل برای برداشتهای حساس و نگهداری حداقل موجودی موردنیاز در کیفپولهای آنلاین از کنترلهایی هستند که اهمیت آنها در این حادثه دوباره آشکار شده است.
در پایان روز ۳۰ اکتبر، هنوز بخشهایی از مسیر نفوذ مشخص نشده و بایننس گزارش فنی نهایی را منتشر نکرده است. بررسی زنجیره تراکنشها تصویر نسبتاً دقیقی از نحوه خروج داراییها ارائه میدهد، اما تعیین اینکه مهاجمان چگونه به مجوزهای امضا دست پیدا کردهاند، همچنان بخش اصلی تحقیقات باقی مانده است.