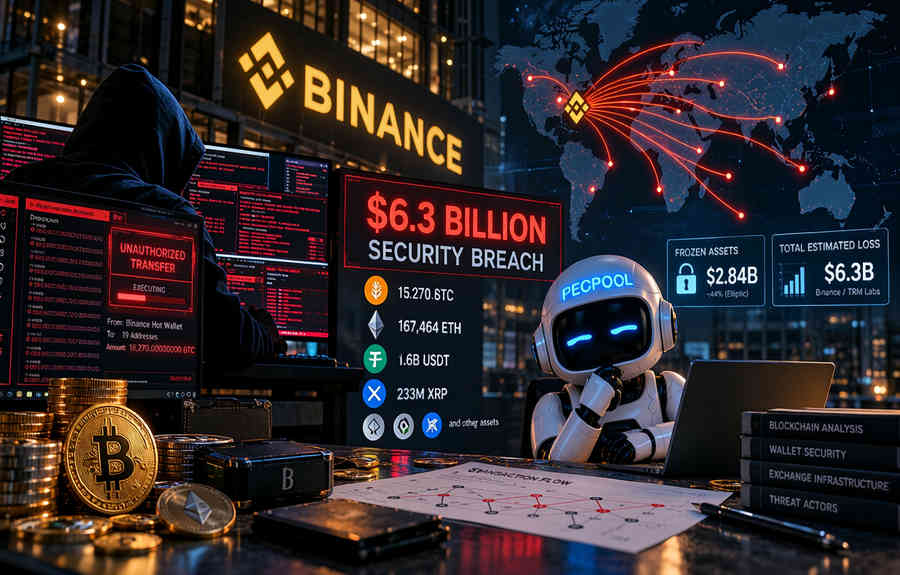
أكدت Binance وقوع حادثة أمنية أثرت على أصول رقمية تقدر بنحو 6.3 مليار دولار. وكشفت التحقيقات عن تحويلات غير مصرح بها عبر عدة شبكات بلوكشين، شملت حوالي 18,270 بيتكوين ومبالغ كبيرة من العملات المستقرة. وتشير الأدلة الفنية إلى احتمال تعرض أنظمة توقيع المعاملات وصلاحيات المحافظ للاختراق، بينما لا تزال بعض تفاصيل الوصول الأولي قيد التحقيق.
بدأت العمليات المشبوهة مساء 29 أكتوبر، عندما خرجت مبالغ كبيرة من محافظ تابعة لمنصة Binance على شبكة XRP Ledger.
وخلال دقائق، امتدت التحويلات إلى محافظ في شبكات Bitcoin وEthereum وTron وSolana وغيرها.
أعلنت Binance في اليوم التالي أن القيمة الإجمالية للأصول المتأثرة تبلغ نحو 6.3 مليار دولار.
وقدرت شركة TRM Labs الخسائر بحوالي 6.36 مليار دولار، في حين رفعت Elliptic تقديرها إلى نحو 6.43 مليار دولار، بناءً على بيانات المعاملات وقيم الأصول وقت وقوع الحادثة.
وتم نقل معظم الأموال خلال نحو 20 دقيقة، لكن بعض العمليات استمرت لساعات بعد ذلك.
التحضير للهجوم قبل 29 أكتوبر
تشير بيانات TRM Labs إلى أن المهاجمين بدأوا الاستعداد قبل تنفيذ التحويلات الرئيسية بما لا يقل عن 36 ساعة.
ففي 28 أكتوبر، تلقى عنوان مرتبط بالعملية ثلاث تحويلات صغيرة من خدمة Tornado Cash.
وفي اليوم التالي، نشر المهاجم برنامجاً لتنفيذ التحويلات على شبكة Ethereum واختبره قبل استخدامه ضد إحدى محافظ Binance التشغيلية.
بدأت الموجة الرئيسية عند نحو الساعة 20:05 بتوقيت UTC، عندما انتقل حوالي 233.46 مليون XRP من خمس محافظ إلى عنوان واحد.
وعند الساعة 20:20 تقريباً، خرجت 18,270 BTC من إحدى محافظ Bitcoin التابعة للمنصة، قبل أن تتبعها تحويلات كبيرة من محافظ Ethereum وTron.
استخدام صلاحيات EIP-7702
أحد أهم الجوانب التقنية للحادثة يتعلق بمحفظة Ethereum المعروفة باسم Binance 14.
استخدم المهاجم خاصية EIP-7702، التي تسمح للمحفظة العادية بتفويض تنفيذ بعض وظائفها إلى برنامج عقد ذكي.
أظهر التحقيق أن المهاجم أرسل معاملة تحتوي على 50 تفويضاً موقّعاً مسبقاً.
كانت هذه التفويضات مرتبطة بقيم مختلفة لعداد معاملات المحفظة، المعروف باسم nonce، ضمن المجال من 18,914,775 إلى 18,914,824.
وبسبب النشاط المستمر للمحفظة، لم يكن من الممكن الاعتماد على قيمة ثابتة للعداد عند تنفيذ العملية.
طابق أحد التفويضات القيمة الفعلية، وهي 18,914,809، وتم تنفيذه، بينما لم تُفعّل التفويضات الأخرى.
سمح ذلك لعقد خاضع للمهاجم بتنفيذ تحويلات باستخدام الصلاحيات المفوضة من المحفظة.
وفي الساعة 20:24:23، خرج نحو 167,464 ETH و63 نوعاً من الرموز في معاملة واحدة بلغت قيمتها حوالي 2.53 مليار دولار، وشملت أكثر من 1.6 مليار USDT.
واستمر التفويض بعد العملية الأولى، مما سمح بنقل أموال إضافية وصلت لاحقاً إلى المحفظة.
وتشير Elliptic إلى أن آخر عملية مرتبطة بهذه الآلية سُجلت عند الساعة 23:56 بتوقيت UTC.
التحقيق في أنظمة التوقيع
قالت Binance إن التحقيق الأولي يشير إلى احتمال اختراق حاسوب محمول لأحد مهندسي DevOps.
وبحسب المنصة، ربما استخدم المهاجم ذلك للوصول إلى حاوية خدمات داخلية وإرسال طلبات سحب غير مصرح بها.
ولم تعثر Binance حتى الآن على دليل يثبت تسريب المفاتيح الخاصة.
لكن المعاملات المسجلة عبر عدة شبكات حملت توقيعات صحيحة، وهو ما دفع TRM Labs إلى ترجيح تعرض بنية توقيع المعاملات نفسها للاختراق.
وأعلنت Binance لاحقاً اكتشاف نقاط اختراق إضافية، من دون نشر التسلسل الفني الكامل للحادثة.
توزيع البيتكوين المسروق
نُقل حوالي 18,270 بيتكوين من إحدى المحافظ التشغيلية عند الساعة 20:20 تقريباً.
وبعد ذلك، قسم المهاجم الرصيد عبر سلسلة من المعاملات إلى 19 عنواناً، يحتفظ عدد كبير منها بنحو 1,000 BTC.
ويُعرف هذا النوع من التوزيع المتتابع باسم Peel Chain.
وبحسب آخر مراجعة منشورة من Elliptic في 30 أكتوبر، لم تكن هذه العملات قد وصلت بعد إلى منصة تداول أو خدمة معروفة.
وتبقى التحويلات قابلة للتتبع على البلوكشين، لكن لا توجد جهة مركزية تستطيع تجميد Bitcoin الأصلي بصورة مباشرة.
تجميد العملات المستقرة
أدى تدخل الجهات المصدرة للعملات المستقرة إلى تقييد جزء كبير من الأموال المسروقة.
أكدت Elliptic تجميد ما يقارب 2.84 مليار دولار من الأصول المرتبطة بالحادثة، وهو ما يعادل نحو 44% من تقديرها الإجمالي للخسائر.
أما Binance فقد أعلنت تجميد نحو 3 مليارات دولار.
وقبل تنفيذ بعض عمليات التجميد، تمكن المهاجم من تحويل نحو 434 مليون USDT إلى 160,451 ETH عبر منصات تداول لامركزية ومزودي سيولة.
كما جرى تحويل نحو 234 مليون USDT إلى TRX على شبكة Tron.
ورصد الباحثون استخدام منصة Aave لإيداع نحو 59.9 مليون USDT كضمان واقتراض قرابة 19,762 ETH.
وتظهر هذه التحركات أن المهاجم حاول نقل جزء من الأموال إلى أصول يصعب على الجهات المصدرة تجميدها.
ومع ذلك، فإن تجميد الأموال لا يعني استعادتها نهائياً.
استبعاد تحويلات لا ترتبط بالمهاجم
خلال التحقيق، رصدت Elliptic نحو 169 مليون دولار من التحويلات الأخرى التي خرجت بعد تعليق عمليات السحب.
لكن العناوين المستقبلة كانت معروفة منذ فترة طويلة، ولم يظهر ارتباط واضح بينها وبين المهاجم.
ولهذا استُبعدت تلك التحويلات من حساب قيمة السرقة، باعتبارها أقرب إلى عمليات نقل داخلية لأصول Binance.
التعويض والاحتياطيات
تعهدت Binance بتغطية جميع الخسائر من أموال الشركة وصندوق SAFU.
وأعلن مديرها التنفيذي ريتشارد تنغ تخصيص أكثر من 6.34 مليار دولار لتعويض الأصول المتضررة، منها نحو 5 مليارات دولار موجودة بالفعل بالعملات الرقمية المطلوبة.
لكن مراجعة بيانات Proof of Reserves السابقة كشفت أن بعض المحافظ التي تعرضت للاختراق كانت ضمن العناوين المستخدمة لإثبات احتياطيات العملاء.
وقدرت CoinDesk أن نسبة تغطية ETH ربما انخفضت مؤقتاً إلى نحو 94% قبل تعويض الأصول.
وتؤكد Binance حماية أموال المستخدمين، ومن المتوقع أن تساعد بيانات الاحتياطيات الجديدة على التحقق من اكتمال إجراءات التعويض.
وحددت الشركة موعداً مستهدفاً لاستئناف السحب بحلول الأول من نوفمبر، مع التخطيط لإصدار تقرير شامل عن الاحتياطيات في الثاني من الشهر نفسه.
وقد أوضحت في تحديثها الرسمي أن الإيداعات ما زالت تعمل، بينما جرى تعليق السحب مؤقتاً.
ارتباط محتمل بجهات كورية شمالية
نسبت TRM Labs الهجوم بدرجة ثقة مرتفعة إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية.
كما رصدت Elliptic روابط بين بعض مسارات الأموال المسروقة وعناوين ظهرت في حوادث أمنية سابقة.
لكن هذه النتائج لا تمثل تأكيداً قضائياً نهائياً لهوية المهاجمين.
تأثير الحادثة على أمن البنية التحتية
لا تشير التحقيقات الحالية إلى وجود خلل في آلية إجماع Bitcoin أو خوارزمية SHA-256.
وتتركز المشكلة في أنظمة إدارة الأصول والتحكم في صلاحيات التوقيع.
وتنطبق المخاطر نفسها على مجمّعات التعدين التي تحتفظ بأرصدة لتوزيع مكافآت المعدّنين.
فحماية خوادم التعدين لا تغني عن فصل أنظمة الدفع، وتقييد صلاحيات التحويل، واستخدام إجراءات تحقق مستقلة للعمليات الحساسة.
ومع استمرار التحقيق، تبقى كيفية حصول المهاجمين على التفويضات الصحيحة والتحكم في أنظمة التوقيع من أهم التفاصيل التي لم تُحسم بعد.